「セキュリティエンジニアはやめとけって本当?」
「経験を積んできたけれど、この先も続けて(独立して)大丈夫かな?」
セキュリティエンジニアにまつわるネガティブな評判を目にして、キャリア選択に迷っている方もいるでしょう。
結論からいうと、セキュリティエンジニアは「やめとけ」と言い切れる職種ではありません。やめとけと言われる理由の大半は事実に根ざしているものの、環境選びや働き方しだいで対処できるものだからです。
そこで本記事では、やめとけと言われる5つの理由の真偽を検証し、向いていない人・向いている人の特徴まで解説します。あわせて、それでも選ぶ価値がある理由も紹介するので、キャリア判断の材料としてぜひ参考にしてください。
フリーランスのミカタでは
フリーランスエンジニアの方向けの高単価案件を多く扱っています。
ご興味のある方は下記バナーからお問い合わせください。
【結論】セキュリティエンジニアは「やめとけ」と言い切れない
結論として、セキュリティエンジニアは一律に「やめとけ」といえる職種ではありません。
たしかに、責任の重さ・夜間対応・学習コストといった「やめとけ」の根拠は、事実に基づいています。一方でこれらの負荷は、専門性の高さと人材の希少性の裏返しでもあります。
実際に、国内のセキュリティ人材は約11万人不足しているという調査結果があります(出典:ISC2「サイバーセキュリティ人材調査」2023年)。人材の供給が需要に追いついておらず、経験者の市場価値は高い水準を保ちやすい状況です。
つまり「やめとけ」と言われる要素を許容できるかどうかは、適性と環境しだいです。大変さの中身を正しく知り、自分に合うポジションを選べば、待遇・将来性の面でむしろ有利な職種といえます。
大切なのは、ネットの評判をうのみにせず、理由を一つひとつ検証したうえで判断することです。需要や市場規模など将来性の詳しいデータは、下記の記事で解説しています。
セキュリティエンジニアはやめとけと言われる5つの理由【真偽を検証】
セキュリティエンジニアがやめとけと言われる理由は、主に次の5つです。
- 責任が重すぎるって本当?
- 夜間対応や緊急対応で激務になるの?
- 一生勉強し続けないといけないの?
- 守って当たり前で評価されないって本当?
- AIや自動化で仕事がなくなるって本当?
それぞれ「事実か・誤解か・対処できるか」の視点で、ひとつずつ検証していきます。
責任が重すぎるって本当?
責任が重いのは事実です。セキュリティエンジニアは、サイバー攻撃からシステムと情報を守る最後の砦であり、対策の不備が事業へ直結します。
実際にインシデントが起きると、サービス停止や信頼の失墜に加え、調査・賠償などで数千万円から数億円規模の損害が発生した事例もあります(出典:JNSA「インシデント損害額調査レポート 第2版」2024年)。
ただし、インシデントの責任を個人が一人で負う体制は一般的ではありません。多くの組織ではCSIRT(インシデント対応チーム)などのチーム体制で対応し、責任も組織で分担する前提です。
プレッシャーはあるものの「攻撃されたらすべて自分の責任」という認識は誤解に近いといえます。体制の整った現場を選べば、責任の重さは専門職としてのやりがいに変わる部分です。
夜間対応や緊急対応で激務になるの?
ポジションによっては事実です。SOC(セキュリティ監視センター)などの運用監視系では、24時間365日の監視をシフト制で回すため、夜間・休日の対応が発生します。インシデント発生時には、復旧まで緊急対応が続くケースもあります。
ただし、セキュリティエンジニアの全員が激務というわけではありません。働き方は担当領域によって大きく異なります。
- 運用監視系(SOCアナリストなど):シフト制の夜間・休日対応あり。緊急対応の頻度も高め
- 診断・コンサル系(脆弱性診断・セキュリティコンサルなど):日中の業務が中心で、スケジュールをコントロールしやすい
つまり「激務かどうか」は職種そのものではなく、選ぶポジションと現場の体制で決まる部分が大きいといえます。経験を積んで診断・コンサル系へ移る、というキャリア設計で負荷を調整することも可能です。
一生勉強し続けないといけないの?
これは事実です。攻撃手法は年々高度化・複合化しており、新しい脅威に追随するための学習は欠かせません。
クラウドやIoTの普及で守る対象も広がり続けており、脆弱性情報のキャッチアップや新技術の検証は、業務と並行して続ける必要があります。
ただし、実務経験者にとって学習コストは悪い話ばかりではありません。学び続けなければならない職種だからこそ参入障壁が高く、経験者の希少価値が保たれやすい構造だからです。
継続学習は、単価や市場価値が下がりにくい要因の裏返しといえます。学習を体系化するには、資格の活用も有効です。詳しくは下記の記事を参考にしてください。
守って当たり前で評価されないって本当?
半分は事実です。セキュリティの仕事は「何も起きない状態」が成果であるため、開発のように成果物が目に見えず、感謝や評価につながりにくい構造があります。
守れて当たり前、失敗すれば批判という非対称さに、徒労感を覚える人がいるのも確かです。一方で、成果を示しやすい職務も存在します。
脆弱性診断であれば発見した脆弱性が、コンサルティングであれば改善提案がそのまま成果物です。経営層のセキュリティ意識の高まりとともに、専門職として評価する企業も増えています。
評価されにくさは職種全体の宿命ではなく、職務と環境の選び方で変えられる要素です。フリーランスであれば、診断報告書や改善提案といった成果がそのまま単価評価につながるため、会社員時代より手応えを得やすいケースもあります。
AIや自動化で仕事がなくなるって本当?
これは誤解に近い認識です。たしかにSOAR(脅威情報の収集・判断・対処を自動化するツール)のような自動化基盤は普及が進んでいます。こうしたツールが生まれた背景には、セキュリティ業界の深刻な人手不足があります。
ただし、自動化ツールを選定・導入し、検知結果を判断して運用するのはセキュリティエンジニア自身です。定型作業が自動化されるほど、判断や設計を担う人材の重要性はむしろ増していきます。
現時点では、AIや自動化はセキュリティエンジニアの仕事を奪うものではなく、業務を補完するものと位置づけられています。断定はできないものの、人材不足の状況を踏まえると、経験者の需要が急になくなる可能性は低いでしょう。
セキュリティエンジニアに向いていない人・向いている人の特徴
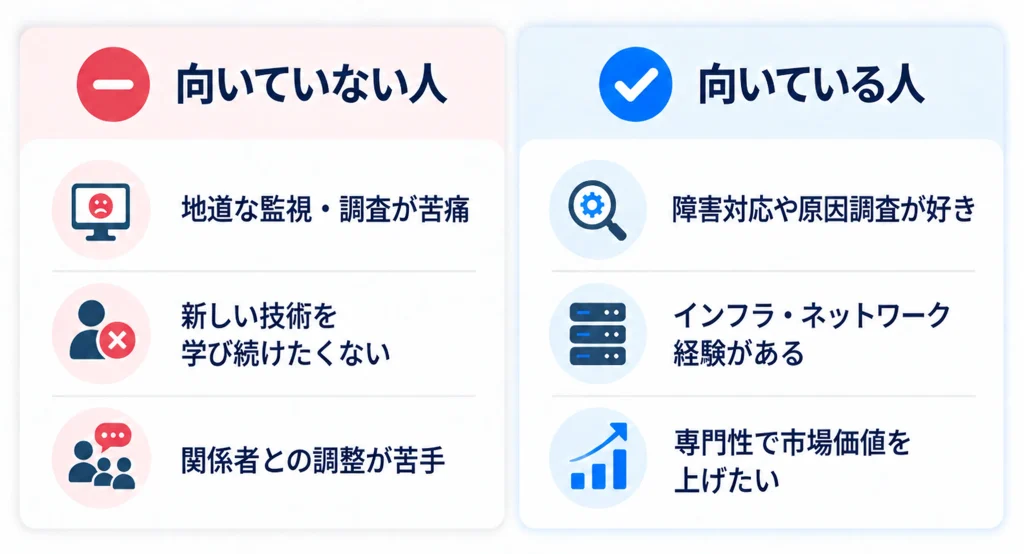
やめとけと言われる理由を許容できるかどうかは、適性しだいです。自分に当てはまるかどうか、チェックしながら読み進めてください。
どんな人はやめておいたほうがいい?
次のような人は、セキュリティエンジニアを選ぶ前に慎重に検討したほうがよいでしょう。
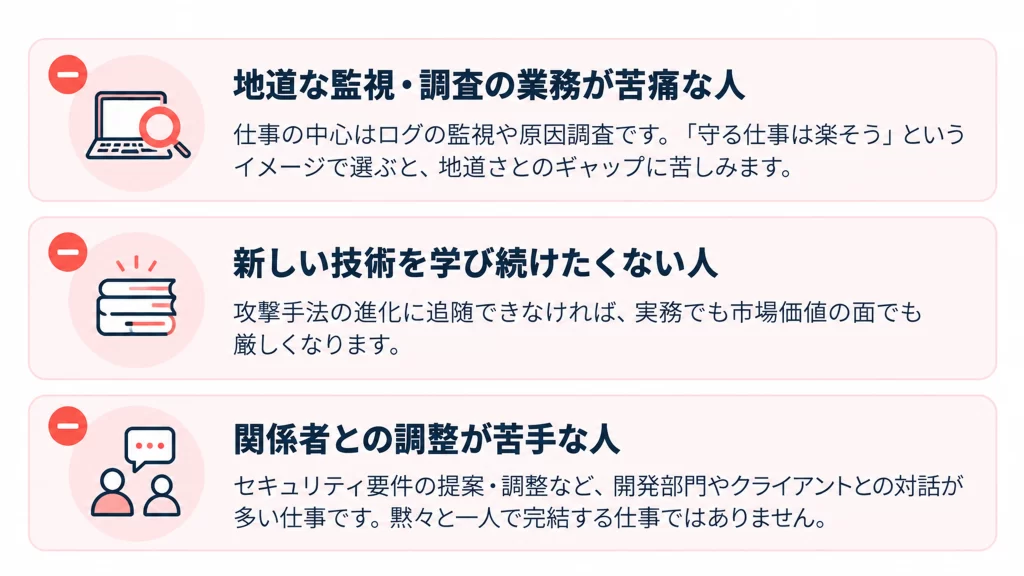
セキュリティエンジニアの仕事の中心は、ログの監視や原因調査です。「守る仕事は楽そう」というイメージで選ぶと、地道さとのギャップに苦しみます。
また、新しい技術を学び続けたくない人も向いていません。攻撃手法の進化に追随できなければ、実務でも市場価値の面でも厳しくなります。
最後に、関係者との調整が苦手な人も向いていないでしょう。セキュリティエンジニアは、セキュリティ要件の提案・調整など、開発部門やクライアントとの対話が多い仕事です。黙々と一人で完結する仕事ではありません。
いずれも現場で確実に求められる要素のため、当てはまる数が多いほどミスマッチのリスクは高くなります。
どんな人なら向いている?
一方で、次のような人はセキュリティエンジニアに向いています。
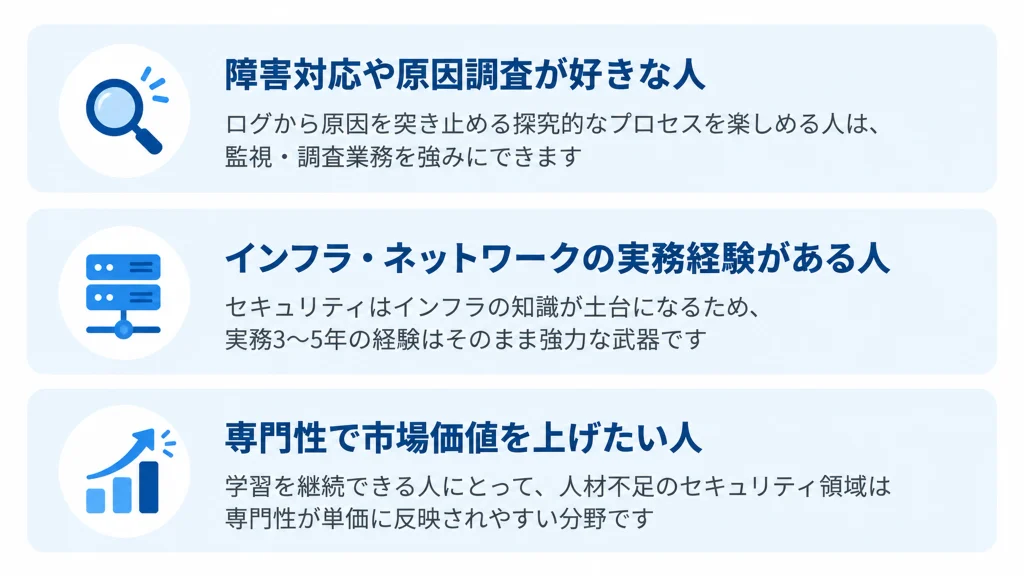
まず、障害対応や原因調査が好きな人です。ログから原因を突き止める探究的なプロセスを楽しめる人は、監視・調査業務を強みにできます。
次に、インフラ・ネットワークの実務経験がある人です、セキュリティはインフラの知識が土台になるため、実務3〜5年の経験はそのまま強力な武器です。
最後に、専門性で市場価値を上げたい人は、セキュリティエンジニアに向いています。学習を継続できる人にとって、人材不足のセキュリティ領域は専門性が単価に反映されやすい分野だからです。
すでにITエンジニアとしての土台がある方なら、キャリアの延長線上で挑戦しやすい職種といえます。
それでもセキュリティエンジニアを選ぶ価値がある3つの理由

やめとけという声があっても、セキュリティエンジニアには選ぶ価値があります。主な理由は次の3つです。
- 年収・単価が高い水準にあるから
- 需要が高く経験者が不足しているから
- 経験がキャリアの選択肢を広げるから
それぞれ順番に解説します。
年収・単価が高い水準にあるから
セキュリティエンジニアの待遇は、IT職種の中でも高い水準にあります。会社員の場合、セキュリティエキスパート(オペレーション)の平均年収は628.9万円です(出典:厚生労働省・職業情報提供サイトjob tag)。
さらにフリーランスとして独立すれば、スキルと経験しだいで会社員を上回る報酬も目指せます。脆弱性診断・クラウドセキュリティなど、専門分野によって単価水準が変わる点も押さえておきましょう。
もちろん収入には個人差があり、独立すれば誰でも上がるわけではありません。
需要が高く経験者が不足しているから
前述のとおり、国内のセキュリティ人材は大幅に不足しており、供給が需要に追いついていません。DX化やサイバー攻撃の増加を背景に、セキュリティ対策は企業規模を問わず必須の投資になっています。
経験者にとって、人材が不足している市場は「選べる立場」で仕事を探せる市場です。案件や求人の選択肢が多いことは、キャリアの安定性に直結します。
経験がキャリアの選択肢を広げるから
セキュリティの実務経験は、その後のキャリアの幅を広げます。事業会社の社内セキュリティ担当、セキュリティコンサルタント、CSIRTの専門職など、経験者だからこそ選べる道が豊富にあるからです。
なかでもフリーランスとしての独立は、専門性を単価に直結させやすい選択肢です。人材不足の領域だけに、経験者向けの案件は安定して見つけやすい傾向があります。
セキュリティエンジニアの高単価案件探しならフリーランスのミカタ
セキュリティエンジニアとして高単価案件を獲得するなら、フリーランスのミカタがおすすめです。
フリーランスのミカタは、ITフリーランスエンジニア向けの案件紹介エージェントです。高単価案件を豊富に扱っており、セキュリティの実務経験を活かせる案件を探せます。
また、公開案件だけでなく非公開案件も取り扱っています。一般には出回らない好条件の案件にも出会えるため、希望条件に合う案件を獲得しやすいのが特徴です。
さらに、単価交渉の代行にも対応しています。希望単価に達しない案件は取引先と交渉し、可能な限り条件に近づけられるよう支援します。
登録は無料で、対象エリアは1都3県(東京・神奈川・埼玉・千葉)です。「独立してやっていけるか不安」という方も、まずは情報収集からで問題ありません。実際の案件を見て独立後の現実味を確かめたい方は、ぜひお問い合わせください。
セキュリティエンジニアのやめとけに関するよくある質問
セキュリティエンジニアのやめとけに関して、よくある質問をまとめました。
未経験からの転向はやめとくべき?
IT実務が未経験の状態からの転向は、ハードルが高くなります。セキュリティはインフラ・ネットワークの知識が前提になるためです。
一方、インフラエンジニアなど隣接職種で実務経験を積んだ方の転向は現実的な選択肢です。既存の知識を土台に、セキュリティ領域へ段階的に広げていく道筋が王道といえます。
セキュリティエンジニアの離職率は高い?
セキュリティエンジニア単独の公的な離職率統計はありません。参考として、IT業界を含む情報通信業の離職率は12.4%で、全産業平均を下回る水準です(出典:厚生労働省「令和6年雇用動向調査」)。
「やめとけ=辞める人だらけ」というイメージは、統計上は裏づけられていません。ただし働きやすさは企業・現場による差が大きいため、環境選びは重要です。
女性や30代からでも続けられる仕事?
続けられます。セキュリティエンジニアの評価軸は、性別や年齢よりも実務経験と学習の継続です。
体力勝負の職種というより専門知識で価値を出す仕事のため、経験を積むほど市場価値が高まりやすく、長期的なキャリアを築きやすい職種といえます。
夜間対応のない診断・コンサル系のポジションを選べば、ライフステージに合わせた働き方も実現しやすいでしょう。
まとめ
セキュリティエンジニアがやめとけと言われる理由は、責任の重さ・夜間対応・学習コストなど事実に根ざしています。しかし、その多くはポジションや環境の選び方で対処でき、負荷の大半は需要と待遇の高さの裏返しでもあります。
地道な調査や継続学習を苦にしない方にとっては、専門性を市場価値に変えやすい、選ぶ価値の大きい職種です。
「このまま続けるか、独立して単価を上げるか」を迷っているなら、まずは情報収集から始めてみましょう。フリーランスのミカタでは、セキュリティ経験を活かせる高単価・非公開案件を紹介しています。
無料で登録できるので、ぜひお気軽にお問い合わせください。